Domain-driven Design in Angular?
Taktisches DDD hilft bei der Beherrschung der steigenden Komplexität in Single Page Applications (SPAs) und harmoniert noch dazu gut mit den in der Angular-Welt anzutreffenden Gepflogenheiten. Wie lassen sich bewährte Architekturkonzepte wie z. B. DDD nun in Verbindung mit modernen JavaScript-Businessanwendungen nutzen?
Geschäfts- und Industrieanwendungen sind in der Regel langlebig. Eine Lebenszeitspanne von einer oder mehreren Dekaden ist keine Seltenheit. Dazu kommt, dass immer mehr Teile dieser Anwendungen zur Steigerung der Benutzerfreundlichkeit ins Frontend wandern und dort mittels JavaScript implementiert sind. Somit stellt sich die Frage, wie sich bewährte Architekturkonzepte in der Welt von JavaScript-Frameworks einsetzen lassen.
Dieser Artikel liefert eine Antwort, die sich in der Praxis des Autors bereits mehrfach bewährt hat. Es geht dabei um die Nutzung von Domain-driven Design in Angular-Anwendungen sowie um die gemeinsame Nutzung von Best Practices aus beiden Welten. Da bereits in [1] über den Einsatz von Strategic Design in Angular-Anwendungen geschrieben wurde, fokussiert sich dieser Artikel auf die andere Seite der Medaille: Tactical Design. Die verwendeten Beispiele finden sich wie immer in meinem GitHub-Account unter [2].
Vertikale und horizontale Trennlinien
Domain-driven Design sieht vor, dass ein Gesamtsystem in mehrere kleine, möglichst autarke Subdomänen zu untergliedern ist. Jede Subdomäne ist separat zu modellieren und erhält ihre eigenen Entitäten, die den jeweiligen Geschäftsbereich bestmöglich widerspiegeln. Dieses Vorgehen nennt sich auch Strategic Design [1]. Sind diese Subdomänen erst einmal identifiziert, stellt sich die Frage, wie sie strukturiert werden sollen. Eine klassische Vorgehensweise sieht die Unterteilung in Schichten vor. Diesen Ansatz verfolgt auch der vorliegende Text (Abb. 1).
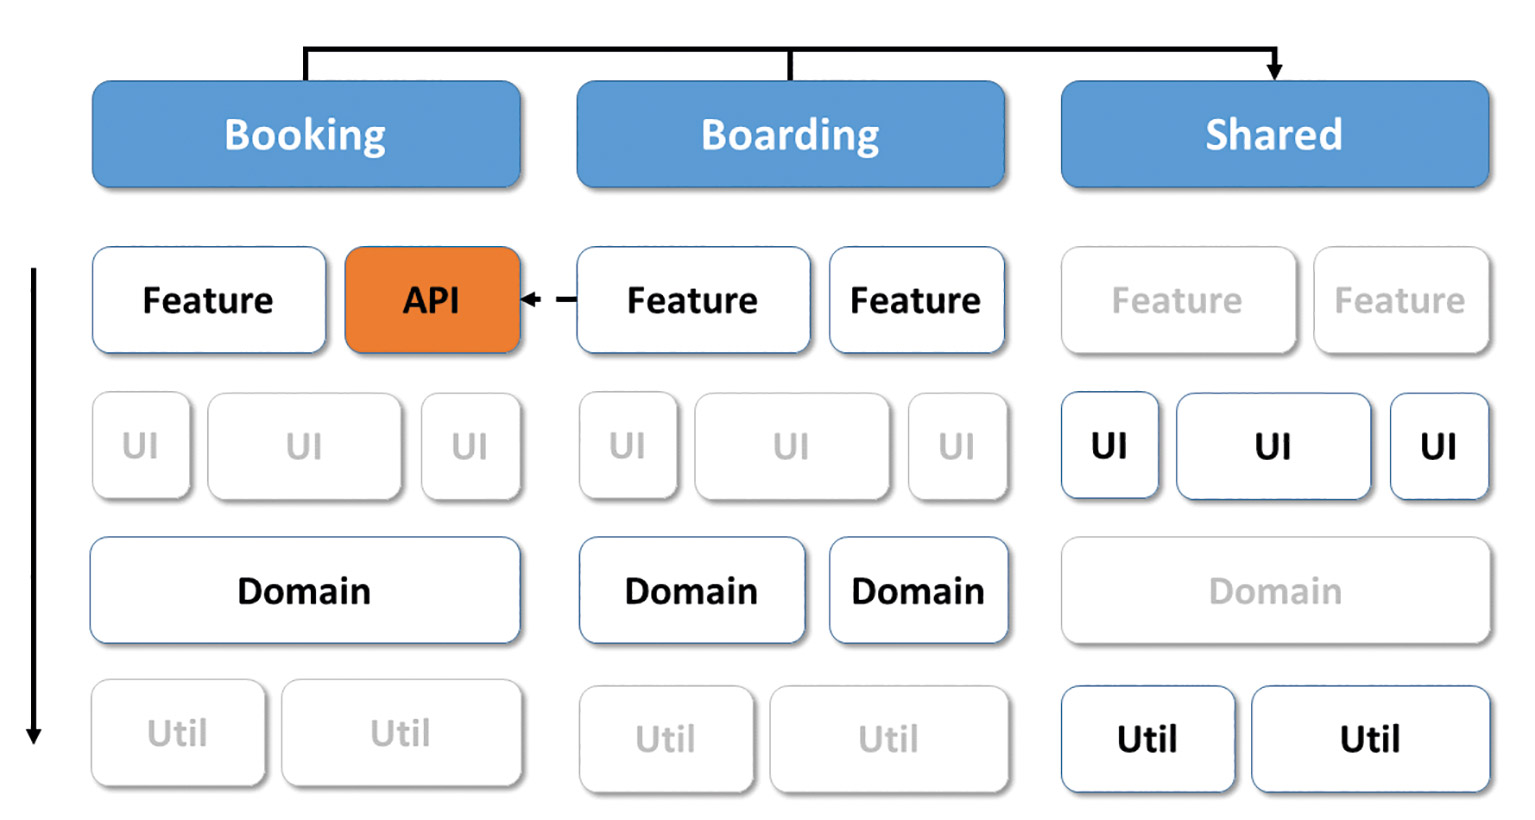 Abb. 1: Domänen und Layer
Alternativ zur Schichtentrennung lassen sich natürlich auch eine hexagonale Architektur oder Ideen aus Clean Architecture einsetzen. Dank des in Angular integrierten Dependency-Injection-Mechanismus gestalten sich auch solche Implementierungen sehr gradlinig.
Wie Abbildung 1 zeigt, führt die verfolgte Vorgehensweise zu einer vertikalen Unterteilung nach Subdomänen und zu einer zusätzlichen horizontalen Unterteilung nach Schichten. Für jene Aspekte, die domänenübergreifend zu nutzen sind, kommt ein zusätzlicher vertikaler Abschnitt mit der Bezeichnung shared zum Einsatz. Dessen fachliche Teile entsprechen dem von DDD vorgeschlagenen Shared Kernel. Zusätzlich beherbergt er technische Bibliotheken, z. B. für Authentifizierung oder Logging.
Jede Schicht erhält nun eine oder mehrere Bibliotheken. Zugriffsregeln zwischen diesen Bibliotheken führen zu einer losen Kopplung und somit zu einer gesteigerten Wartbarkeit. Typischerweise legt man fest, dass jede Schicht nur mit darunterliegenden Schichten kommunizieren darf, aber auch, dass domänenübergreifende Zugriffe lediglich über den Shared-Bereich erlaubt sind. Um zu verhindern, dass zu viel im Shared-Bereich landet, nutzt der hier vorgestellte Ansatz auch APIs, die Building Blocks für andere Domänen veröffentlichen. Das entspricht der Idee von Open Services in DDD.
In Anlehnung an [3] unterscheidet der hier vorgeschlagene Ansatz zwischen fünf Kategorien von Schichten bzw. Bibliotheken (Tabelle 1).
|
Kategorie |
Beschreibung |
Beispielhafte Inhalte |
|---|---|---|
|
feature |
Beinhaltet Komponenten für einen Use Case |
book-flight-component |
|
api |
Exportiert Building Blocks aus der aktuellen Subdomäne für andere |
flight (aus Domain-Schicht) |
|
ui |
Beinhaltet sogenannte „dumme Komponenten“ (Dumb Components), die Use-Case-agnostisch sind und somit wiederverwendet werden können |
datetime-component address-component adress-pipe |
|
domain |
Beinhaltet jene Teile des Domänenmodells, die clientseitig zum Einsatz kommen |
flight passenger |
|
util |
Beinhalten allgemeine Hilfsfunktionen |
formatDate |
Tabelle 1: Kategorisierung von Schichten und Bibliotheken
Diese vollständige Architekturmatrix wirkt ein wenig erdrückend, aber wie so oft wird auch hier nichts so heiß gegessen, wie es gekocht wird. Wie die ausgegrauten Blöcke in Abbildung 1 andeuten, befinden sich die meisten Util-Bibliotheken nur im Shared-Bereich, zumal Aspekte wie Authentifizierung oder Logging systemübergreifend zum Einsatz kommen sollen. Dasselbe gilt auch für allgemeine UI-Bibliotheken, die ein systemweites Look and Feel sicherstellen.
Die Use-Case-spezifischen Featurebibliotheken und die domänenspezifischen Domain-Bibliotheken befinden sich hingegen in der Regel nicht im Shared-Bereich. Das wäre zwar im Sinne eines Shared Kernels konform zu Ideen von DDD, da es jedoch zu geteilten Verantwortungsbereichen, mehr Abstimmungsaufwand und Breaking Changes führen kann, sollte damit sparsam umgegangen werden.
Die Domäne isolieren
Um die Domänenlogik zu isolieren, werden ihr Fassaden [4] vorangestellt. Diese bereiten die Domänenlogik für jeweils einen Use Case auf und kümmern sich auch um die Verwaltung von Zuständen (Abb. 2).
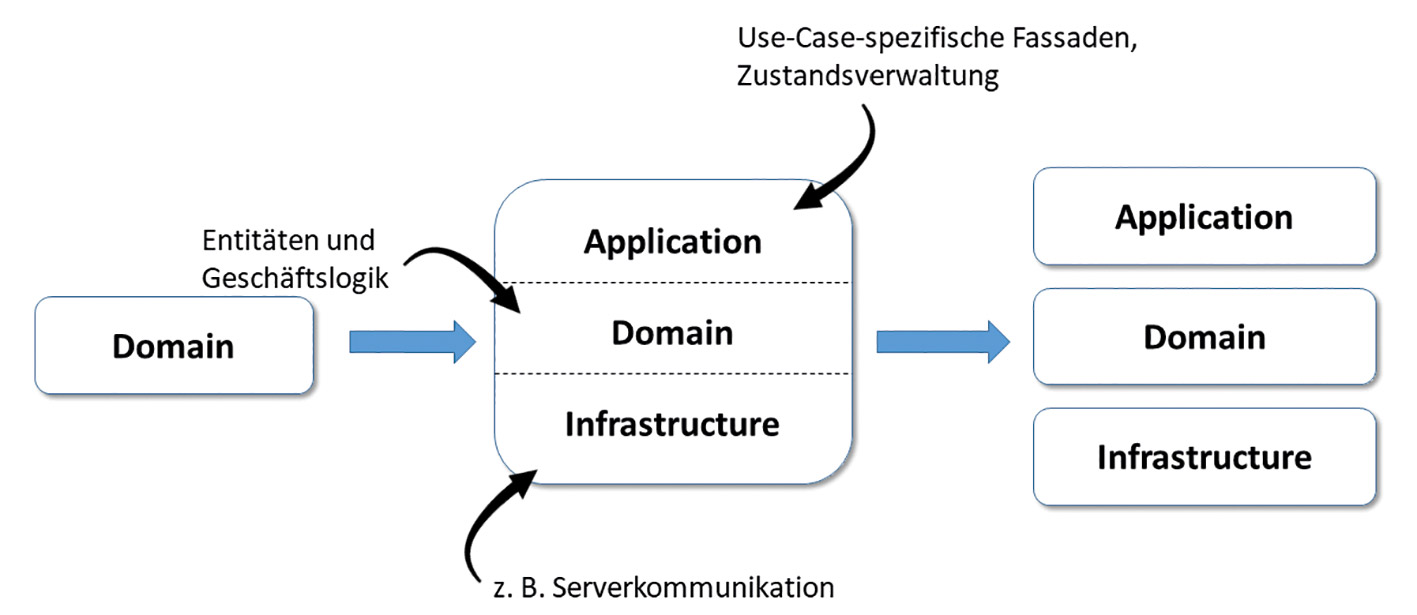 Abb. 2: Den Domain-Layer isolieren
Während Fassaden gerade im Angular-Umfeld sehr beliebt sind, korreliert diese Idee auch wunderbar mit DDD, wo von Application Services die Rede ist. Auch Infrastrukturangelegenheiten werden von der eigentlichen Domänenlogik getrennt. Bei SPAs handelt es sich hierbei meist um Serverzugriffe. Somit ergeben sich drei weitere Schichten...











