Soziales Problem mit technischer Lösung
Bekanntlich gilt ja, dass sich soziale Probleme nicht zufriedenstellend mit technischen Ansätzen lösen lassen. Das trifft auch auf das Social Engineering zu. Aber es gibt dabei meist auch eine technische oder organisatorische Komponente, und auf dieser Ebene lässt sich was gegen die Angriffe machen.
In der vorherigen Ausgabe des Windows Developer haben Sie einen kleinen Überblick über die aktuellen Social-Engineering-Angriffe erhalten [1]. Der war bei Weitem nicht vollständig, die Cyberkriminellen sind sehr erfindungsreich. Aber alle üblichen Verdächtigen für Angriffe über das Netz sind drin, und Angriffe wie „USB-Stick mit Schadsoftware wird von Mitarbeiter auf dem Parkplatz gefunden und infiziert nach Einstecken in dessen Rechner das Unternehmensnetz“ und andere Angriffe mit physikalischer Komponente kommen zwar vor, sind aber doch eher selten.
Die Angriffe zu kennen ist wichtig, denn nur was man kennt, kann man abwehren. Und genau darum geht es in diesem Artikel: Was lässt sich gegen die Angriffe aus dem vorherigen Teil tun? Und was sagen eigentlich die Sicherheitsforscher zu dem Thema?
Phishing über Fakedomains
Phishingseiten auf Fakedomains erkennt man bei stümperhaften Fälschungen am falschen Domainnamen, wenn man z. B. statt auf ebay.de auf e6ay.de landet. Beim Einsatz internationaler Domainnamen (IDN, Unicodedomains) klappt das nicht mehr, da sind die falschen Zeichen nicht ohne Weiteres von den richtigen zu unterscheiden. Z. B. sieht das kyrillische kleine а (Unicodezeichen U+0430) genauso aus wie das lateinische kleine a (Unicodezeichen U+0061). Im eBay-Beispiel hätte man dann ebay.de und ebay.de – ein Unterschied ist nicht erkennbar. Deshalb sind die Browser dazu übergegangen, z. B. die Domainnamen in ihrer Punycode-Darstellung (xn--...) anzuzeigen, wenn nicht alle Zeichen aus demselben Schriftsystem stammen. Denn das stinkt ja geradezu nach Phishing.
Trotzdem sind Angriffe mit solchen Look-alike-Domains nach wie vor möglich: Wenn alle Zeichen aus dem gleichen Schriftsystem stammen, werden sie auch entsprechend dargestellt. Woher soll der Browser auch wissen, ob das seine Richtigkeit hat oder nicht? (Eine rhetorische Frage an dieser Stelle, aber eine Antwort gibt es auch noch).
Xudong Zheng hat so einen Angriff 2017 am Beispiel von www.apple.com demonstriert. Der einfache Versuch, das lateinische a durch ein kyrillisches zu ersetzen, wird wie erwartet von den Browsern erkannt und in der URL-Zeile erscheint statt apple.com die Punycode-Darstellung xn–pple-43d.com. Werden für den Domainnamen aber nur kyrillische Buchstaben verwendet, gibt der Browser statt der Punycode-Darstellung xn–80ak6aa92e.com apple.com aus – auch 2019 noch (Abb. 1).
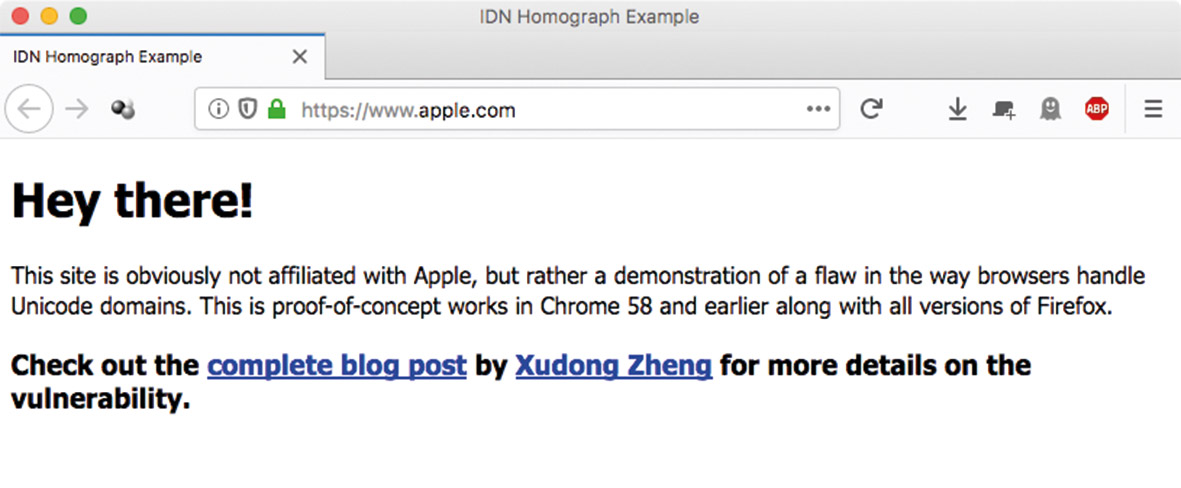 Abb. 1: Die Website www.apple.com, oder genauer: www.xn--80ak6aa92e.com
Die Seiteninformationen bestätigen, dass alles seine Richtigkeit hat: Diese Website ist www.apple.com (Abb. 2). Die Verbindung ist auch sicher, bestätigt durch ein Zertifikat von Let’s Encrypt (Abb. 3) sowie die erweiterten Seiteninformationen: Diese Website ist www.apple.com (Abb. 4).
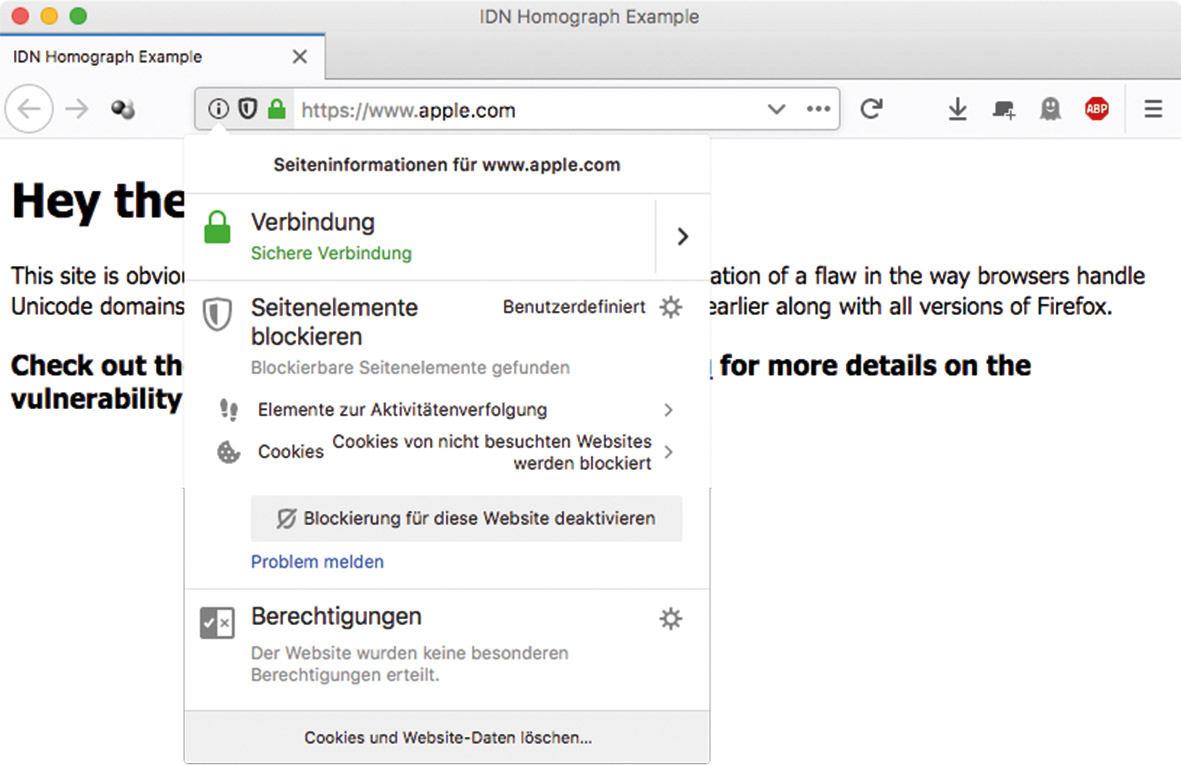 Abb. 2: Die Seiteninformationen von www.apple.com, oder genauer: www.xn--80ak6aa92e.com
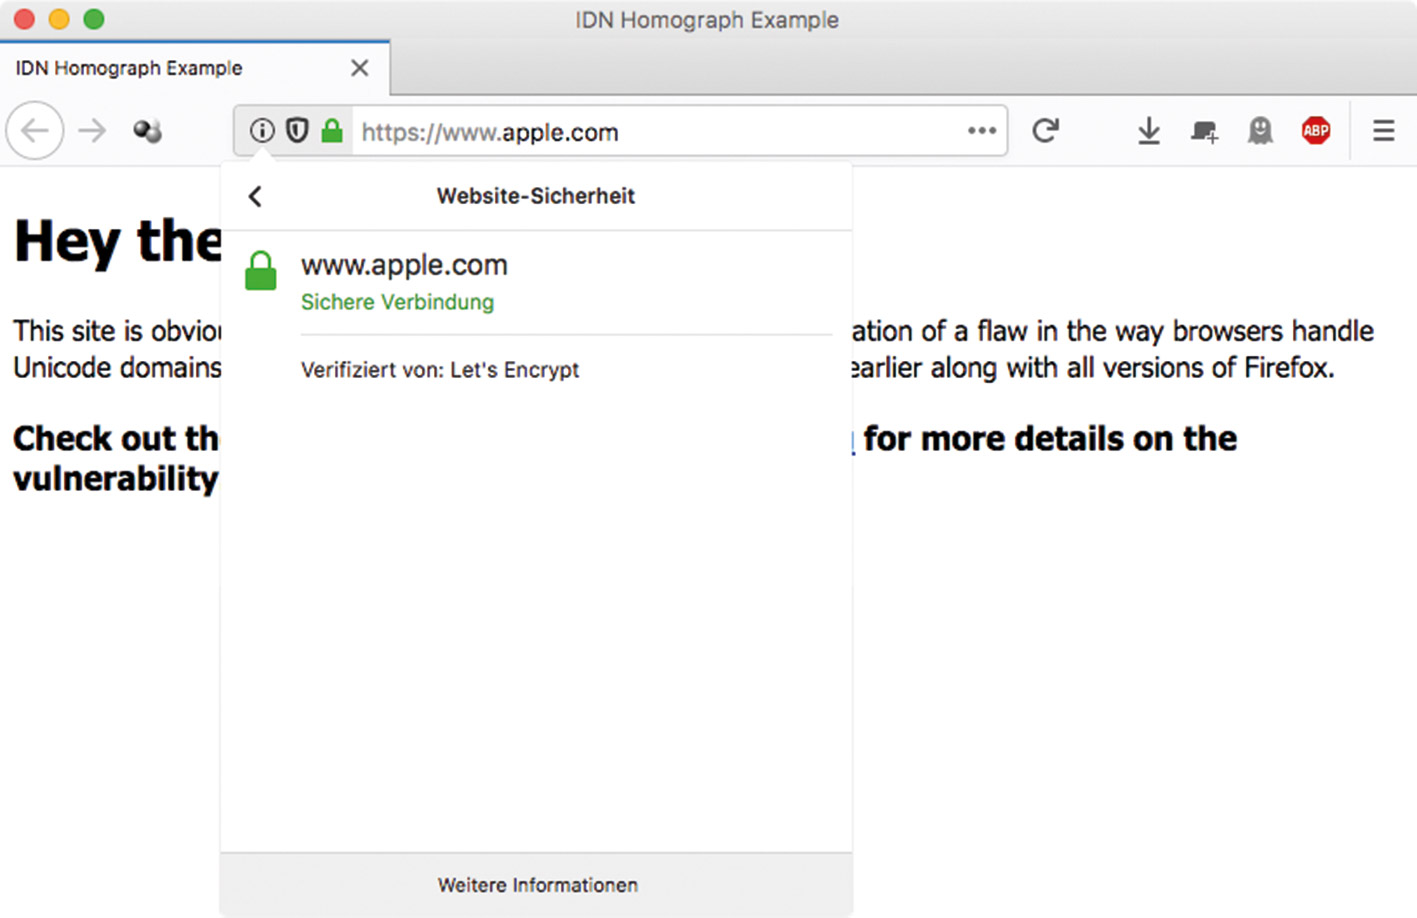 Abb. 3: Die Angaben zur Sicherheit von www.apple.com, oder genauer: www.xn--80ak6aa92e.com
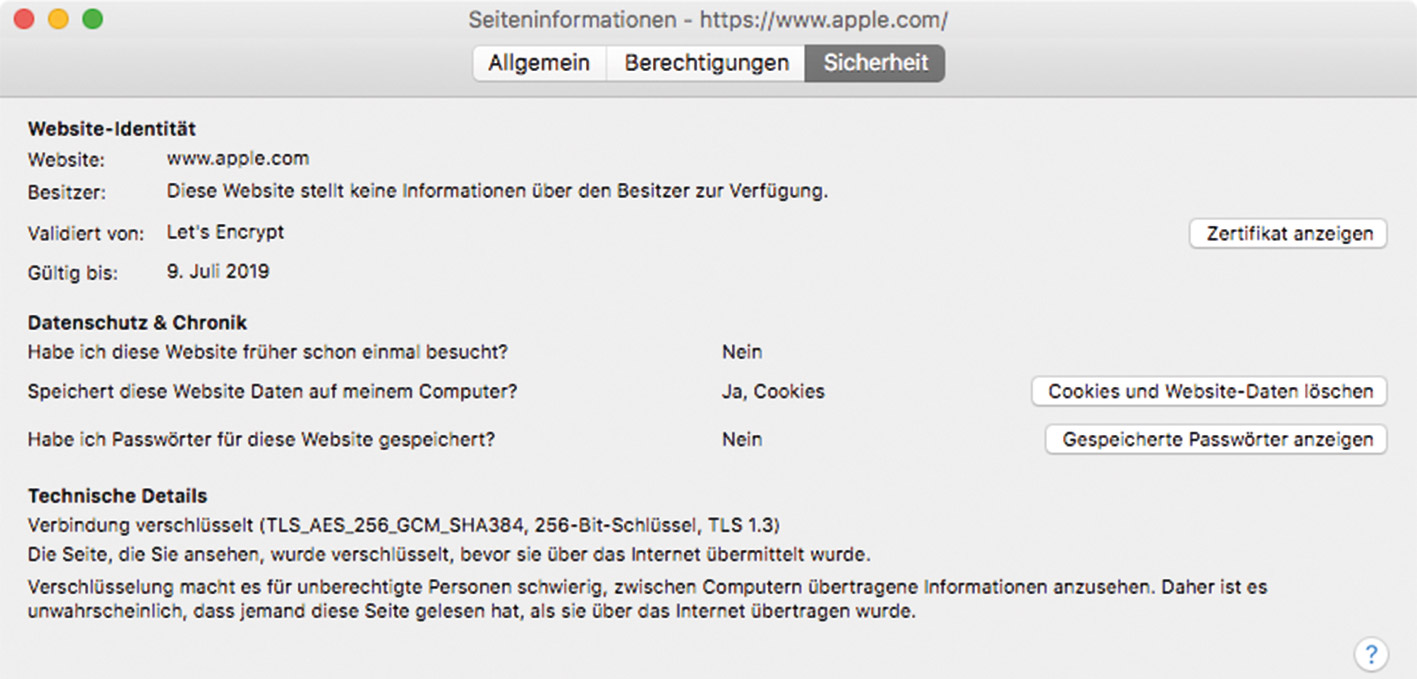 Abb. 4: Die erweiterten Seiteninformationen zu www.apple.com, oder genauer: www.xn--80ak6aa92e.com
Bis jetzt gibt es keinen Grund, an der Legitimität der Website zu zweifeln. Erst, wenn Sie sich das Zertifikat anzeigen lassen, stoßen Sie auf die Punycode-Darstellung (Abb. 5).
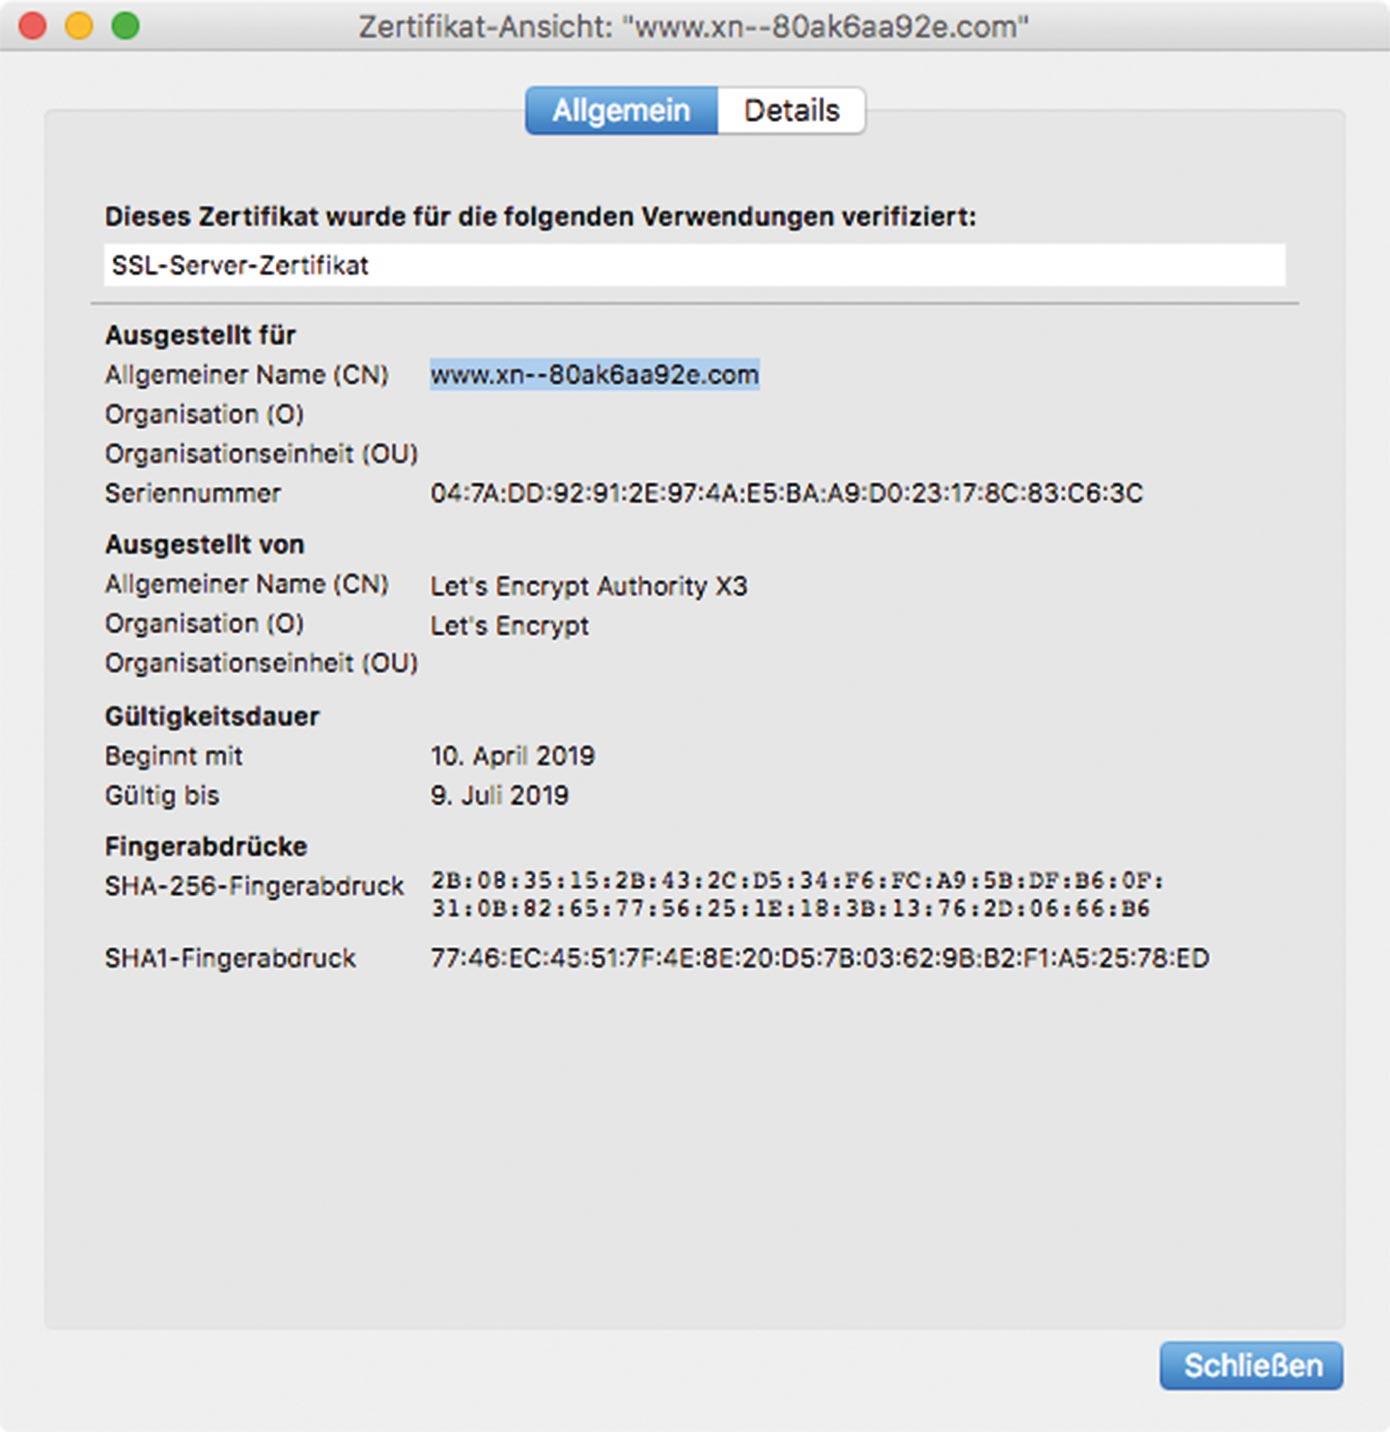 Abb. 5: Das Zertifikat von www.xn--80ak6aa92e.com
Xudong Zheng [2] hat das Problem an Google und Mozilla gemeldet, da nur deren Browser betroffen waren. Google hat das Verhalten als Schwachstelle eingestuft und behoben, indem Domainnamen aus kyrillischen Zeichen, die wie lateinische Zeichen aussehen, in Punycode dargestellt werden [3]. Wie Googles Chrome sonst noch mit IDN umgeht, haben die Entwickler auf einer Übersichtsseite zusammengefasst [4].
Bei Mozilla ist das Problem bisher ungelöst, da man vermeiden möchte, legitime Nutzer durch falsche Darstellungen zu diskriminieren [5]. Denn einfach zu sagen, „Wenn kyrillische Domainnamen nur aus mit lateinischen Zeichen verwechselbaren Zeichen bestehen werden sie als Punycode dargestellt“ (worauf es bei Google ja hinausläuft) widerspricht ja dem Grund für die Einführung der IDNs, auch Nutzern aus Ländern, die nicht das lateinische Alphabet verwenden, passende Domainnamen zu ermöglichen. Dadurch muss man zwangsläufig immer eine Gratwanderung machen, wenn man solche Angriffe einschränken will: Entweder man verhindert alle Angriffe, dann kann man auch gleich auf die IDN verzichten (in Punycode-Darstellung sind die doch ziemlich witzlos, da kann man gleich wie früher auf ASCII ausweichen) oder man lässt mehr oder weniger große Lücken, die ein Angreifer missbrauchen kann. Außerdem sind ja eigentlich auch die Domain-Registrare mit im Boot, die könnten ja auch die Registrierung solcher Look-alike-Domains verweigern.
Der Internet Explorer [6] und Edge machen die Entscheidung, wann Punycode und wann der richtige IDN angezeigt wird, von den Einstellungen der Systemsprache abhängig. Das bedeutet für das obige Beispiel, dass alle Benutzer, die Kyrillisch als Systemsprache gewählt haben, apple.com zu sehen bekommen und alle anderen xn–80ak6aa92e.com. Irgendwie ist das auch nicht ideal: Zum einen bleibt dadurch immer ein mehr oder weniger großer Anteil der Benutzer gefährdet, zum anderen hat das unterschiedliche Verhalten der Browser einen handfesten Nachteil für jeden, der einen IDN registriert: Er kann nie sicher sein, welche Besucher der Website welchen Domainnamen angezeigt bekommen.
Ob bereits mit einer Domain verwechselbare internationale Domainnamen registriert wurden, können Sie mit dem IDN Checker [7] prüfen, der außerdem auch nicht registrierte mögliche Varianten ausgibt. Und die können Sie auch selbst manuell ermitteln, z. B. mit dem Homoglyph Attack Generator [8].
HTTPS bietet keinen Schutz
Wie schon im vorherigen Teil der Artikelserie erklärt, bietet die Verwendung von HTTPS keinen Schutz vor Phishingangriffen. HTTPS garantiert nur, dass die Verbindung zwischen Browser und Server verschlüsselt wird und dass der Server der ist, der er zu sein behauptet. Im Beispiel oben eben xn–80ak6aa92e.com. Dass das sich daraus ergebende apple.com nicht das apple.com ist, das der Benutzer erwartet, kann der Browser ja nicht wissen. Selbstverständlich darf sich der Phisher ein Zertifikat für seine eigene Domain xn–80ak6aa92e.com ausstellen lassen. Wieso auch nicht, sie gehört ihm ja.
Und inzwischen ist es eigentlich auch Standard, dass Phishingsites gültige Zertifikate...











